
Règles de traitement des rapports de vulnérabilité
Version : V0.0.3
Ces règles entrent en vigueur le 22 juillet 2026 et remplacent toutes les versions précédentes.
Le Centre de réponse de sécurité Fygo peut les modifier en fonction de l'évolution de ses activités et de la réglementation. Toute nouvelle version sera publiée dans ce document et annoncée sur le forum. Elle prendra effet le jour de sa publication. Les rapports déjà soumis et en cours d'examen resteront évalués et récompensés selon la version en vigueur au moment de leur soumission.
Le Centre de réponse de sécurité Fygo se réserve le droit d'interprétation final des présentes règles.
1. Périmètre
Le programme couvre :
-
Les versions officielles stables de FygoOS
-
Les domaines et services détenus par Fygo
-
Les applications officielles et interfaces API
Le programme ne couvre pas :
-
Les anciennes versions qui ne sont plus maintenues
-
Les modules ou composants tiers
-
Les firmwares modifiés non officiels
-
Les services tiers qui ne sont pas contrôlés par Fygo
-
Les autres services applicatifs déployés dans les environnements privés des utilisateurs
2. Critères de récompense et de gravité
Processus d'évaluation
Les récompenses du Centre de réponse de sécurité Fygo comprennent actuellement une prime liée à la qualité du rapport et une prime liée à la vulnérabilité ou au renseignement. Le programme évoluera en fonction des pratiques du secteur et des besoins des utilisateurs. Les récompenses ordinaires sont versées en espèces.
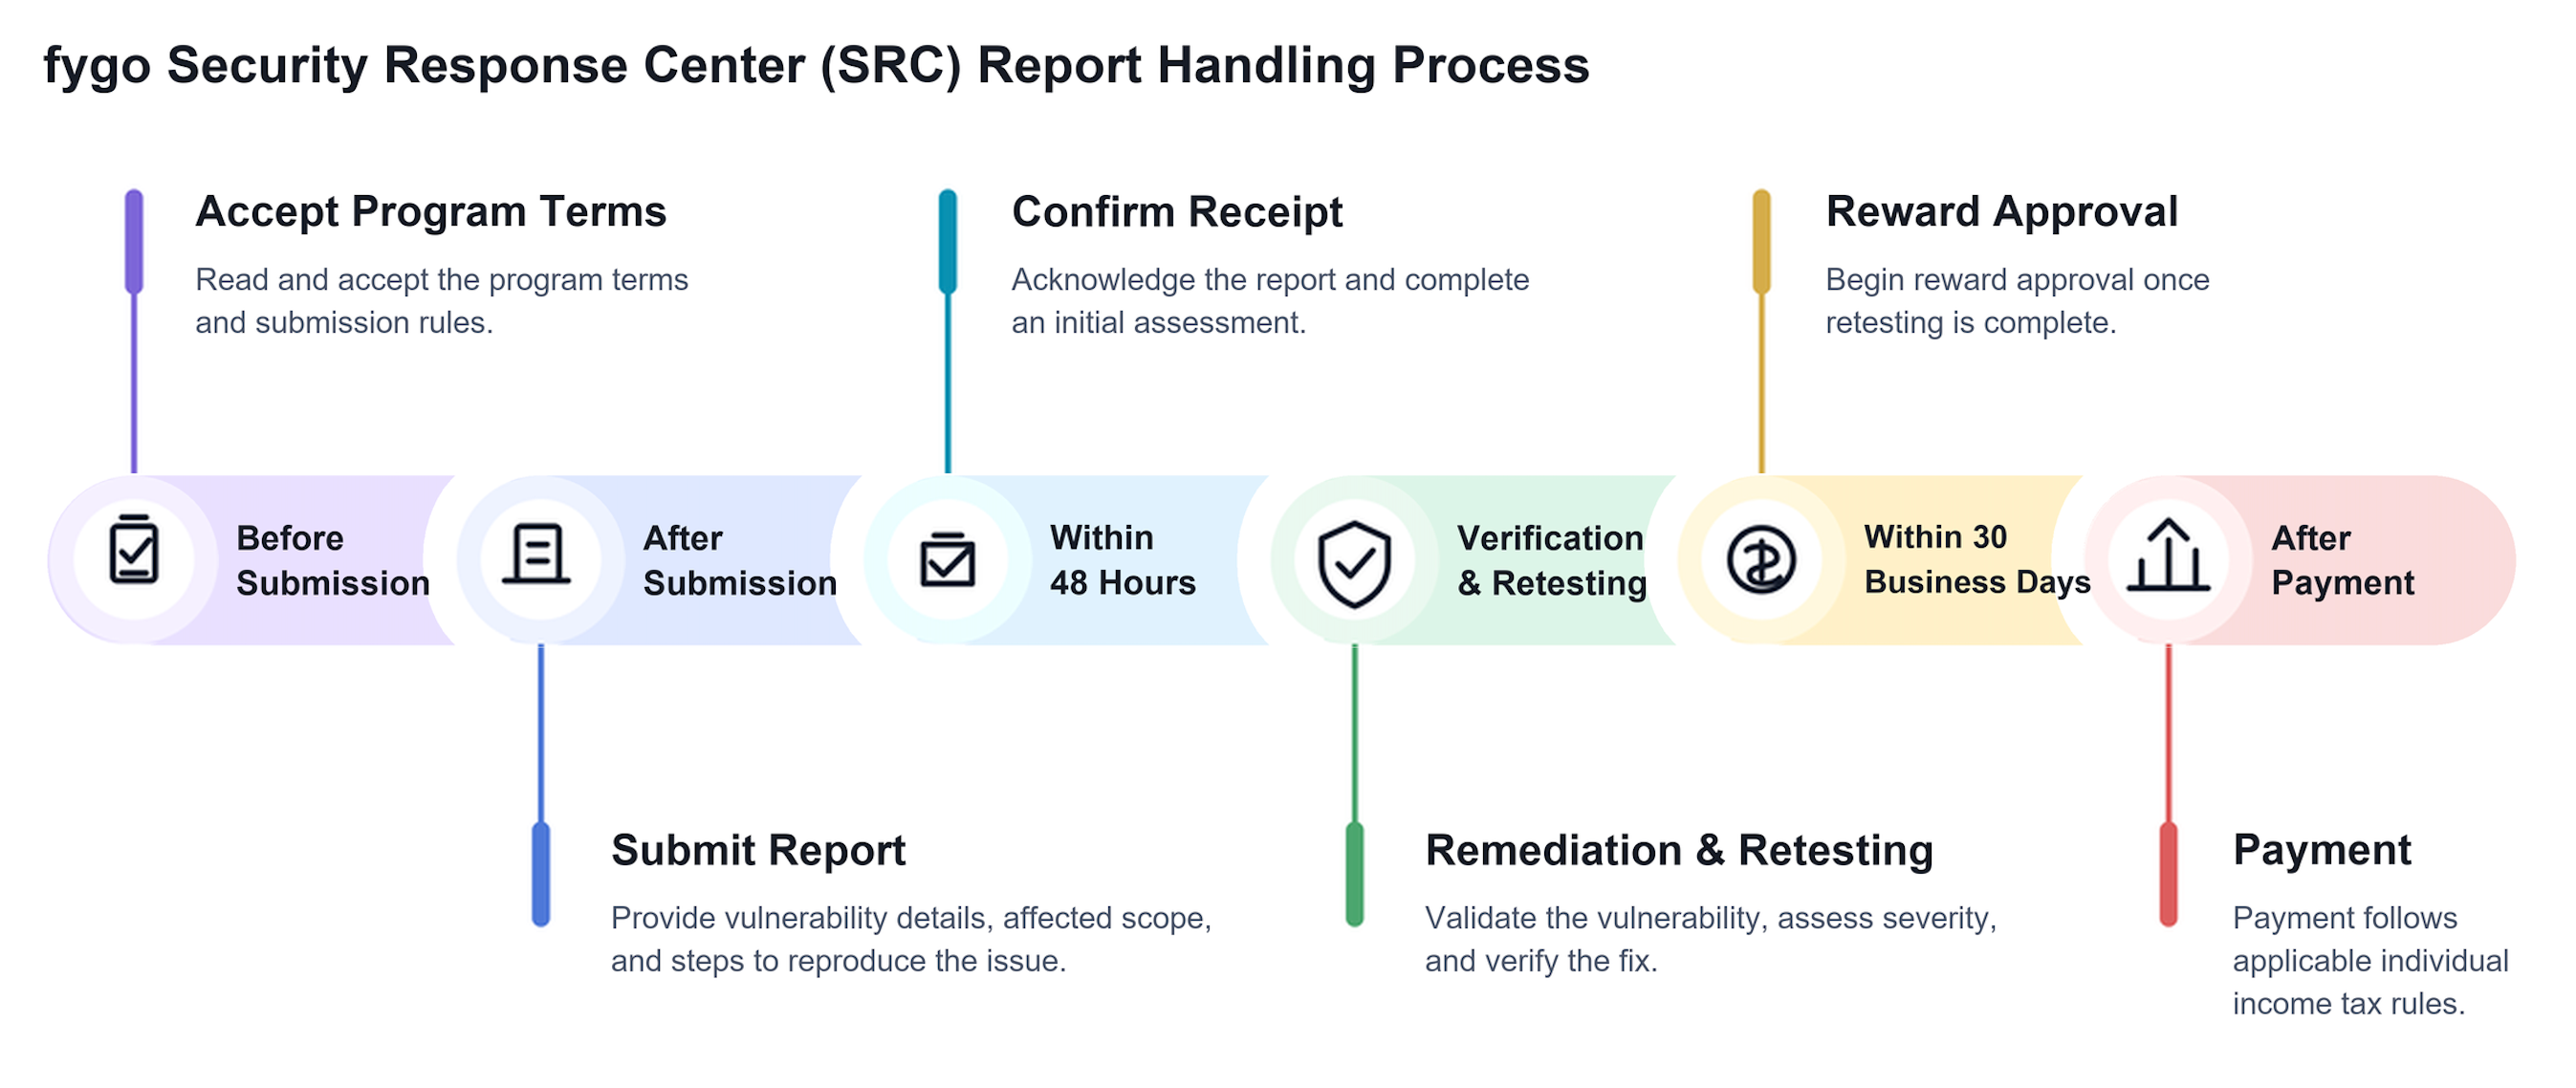
Règles de récompense des rapports de sécurité
L'équipe de sécurité Fygo détermine le niveau final et le montant de la récompense après une évaluation globale. Les vulnérabilités déjà rendues publiques sont déclassées ou exclues.
Les vulnérabilités sont classées selon quatre niveaux : critique, élevé, moyen et faible.
Récompenses indicatives des vulnérabilités et renseignements :
| Périmètre | Critique | Élevé | Moyen | Faible |
|---|---|---|---|---|
| Système d'exploitation FygoOS | 1 500 $-4 500 $ | 350 $-1 500 $ | 75 $-350 $ | 0-75 $ |
| Applications Fygo, FygoConnect, etc. | 1 500 $-3 000 $ | 300 $-1 500 $ | 75 $-300 $ | 0-75 $ |
| Forum Fygo et autres services Web | 300 $-750 $ | 120 $-300 $ | 45 $-120 $ | 0-45 $ |
Plafond des récompenses par périmètre
Système d'exploitation : FygoOS - récompense maximale de 4 500 $
Logiciels et services cloud : applications Fygo, FygoConnect, etc. - récompense maximale de 3 000 $
Services Web : forum Fygo, etc. - récompense maximale de 750 $
3. Critères d'évaluation de la gravité des vulnérabilités et renseignements
1. Exigences de rédaction du rapport
Un rapport complet et clair est indispensable pour obtenir une récompense. Il nous aide à localiser rapidement le problème et à terminer son examen. Son niveau de détail influence la note finale. Chaque rapport doit donc contenir au minimum le titre de la vulnérabilité, sa description et les étapes de reproduction. Les rapports qui omettent ces informations sont exclus. Pour plus d'informations, consultez le modèle de rédaction d'un rapport de vulnérabilité.
-
Un rapport particulièrement clair, détaillé et conforme, ou une méthode d'exploitation originale, peut recevoir une prime supplémentaire. Nous nous réservons le droit d'interprétation final des règles applicables à cette prime.
-
Le rapport doit contenir :
-
Titre de la vulnérabilité : nom, domaine affecté, type et autres informations utiles
-
Description de la vulnérabilité : point d'entrée, URL et paramètres concernés, version de l'application et autres informations utiles
-
Étapes de reproduction : procédure détaillée démontrant l'impact et les risques. Des captures et des explications écrites de toutes les étapes essentielles sont requises. Consultez le modèle de rapport
-
Correction : recommandations applicables, par exemple des modifications de code ou des mesures de protection
-
2. Définition détaillée des niveaux de vulnérabilité
1) Vulnérabilités critiques
Problèmes qui, dans la configuration par défaut, peuvent entraîner une perte de contrôle totale de l'appareil, du système, d'une instance de service ou d'un composant essentiel, notamment :
-
Obtention non autorisée des privilèges système les plus élevés
-
Exécution non autorisée de code arbitraire
-
Prise de contrôle à distance d'un appareil ou d'une instance de service
-
Contournement de l'authentification entraînant la perte de contrôle de privilèges essentiels
-
Accès aux données sensibles essentielles de l'appareil, du système ou d'un périmètre défini
Conditions
-
Reproduction fiable
-
Aucune ingénierie sociale nécessaire
-
Aucune dépendance à une configuration non officielle ou à un déploiement inhabituel
2) Vulnérabilités élevées
Problèmes qui affectent fortement la sécurité du système, des données ou des autorisations sans entraîner une perte de contrôle totale, notamment :
-
Élévation de privilèges
-
Accès non autorisé à des données sensibles
-
Défaillance du contrôle d'accès d'une fonction essentielle
-
Impact possible sur la sécurité de plusieurs comptes utilisateur
3) Vulnérabilités moyennes
Problèmes susceptibles d'affecter la sécurité du système ou des données dans certaines conditions, mais dont l'exploitation est difficile ou la portée limitée, notamment :
-
Défaut limité du contrôle des autorisations
-
Divulgation d'informations soumise à des conditions restrictives
-
Défaut de contrôle d'accès dépendant d'un environnement particulier
-
Problème qui nécessite des conditions préalables particulières
-
Élévation de privilèges soumise à des conditions restrictives
Remarques
- Le problème peut affecter les données ou autorisations des utilisateurs, mais son exploitation nécessite des conditions préalables importantes
4) Vulnérabilités faibles
Problèmes dont l'impact sur la sécurité du système est limité et maîtrisable, notamment :
-
Divulgation d'informations peu sensibles
-
Problème logique sans impact direct sur la sécurité des données
-
Défaut de sécurité sans possibilité d'exploitation réelle
Remarques
-
Aucun privilège essentiel ni donnée sensible ne sont concernés
-
Le contrôle du système n'est pas affecté
5) Rapports exclus
-
Vulnérabilités sans rapport avec les activités de Fygo
-
Vulnérabilités de produits tiers qui ne sont ni développés ni exploités par Fygo
-
Rapports insuffisamment détaillés
-
Problèmes déjà connus en interne
-
Vulnérabilités largement divulguées publiquement
6) Facteurs de déclassement
-
Le problème existe uniquement dans une configuration autre que celle par défaut
-
La vulnérabilité nécessite une authentification
-
La vulnérabilité ne peut pas être reproduite de manière fiable
-
L'exploitation nécessite une interaction de l'utilisateur
-
La portée est très limitée
-
Le problème n'a aucun impact réel sur l'activité
-
Une partie du chemin d'exploitation fait double emploi avec une autre vulnérabilité
-
Les conditions d'exploitation sont particulièrement difficiles
7) Dispositions particulières
-
Antériorité du signalement
-
Si plusieurs chercheurs soumettent la même vulnérabilité, le Centre de réponse de sécurité Fygo récompense le premier rapport détaillé, authentique et valide. Les autres sont exclus comme doublons
-
Si un chercheur demande volontairement l'annulation de son rapport afin de le soumettre de nouveau, une autre personne peut signaler la vulnérabilité entre-temps. Le chercheur assume ce risque de doublon
-
-
Regroupement des rapports :
-
Plusieurs vulnérabilités issues de la même cause ou toutes corrigées par la correction d'une seule vulnérabilité
-
Plusieurs vulnérabilités qui ne proviennent pas de la même cause, mais présentent le même type ou une méthode d'exploitation similaire dans un même système
-
Les opérations non autorisées de création, lecture, modification et suppression au sein d'une même fonction doivent être regroupées dans un seul rapport et sont comptées comme une seule vulnérabilité
-
Lorsque plusieurs vulnérabilités doivent être exploitées dans un ordre précis, la note correspond au risque maximal résultant de leur impact combiné
-
3. Définition détaillée des niveaux de renseignement
1) Renseignement de sécurité
-
Informations sur des attaques visant FygoOS ou des services associés
-
Exploitation d'une vulnérabilité observée dans un environnement réel
-
Informations sur une analyse malveillante, un outil d'exploitation ou un script d'attaque
-
Logiciel malveillant ou échantillon d'attaque visant des appareils NAS
-
Tendance d'attaque potentielle affectant la sécurité des utilisateurs Fygo
-
Indicateurs essentiels de compromission d'un serveur
-
Preuve essentielle du téléchargement d'une base de données d'une activité principale, notamment son nom ou ses fichiers
-
Preuve essentielle de l'exploitation d'une faille logique de paiement ou du contournement d'un processus métier
-
Liens source, échantillons de paquets réseau ou autre preuve essentielle d'une propagation de ver, d'un détournement de trafic ou d'une activité similaire
-
Preuve essentielle d'un vol massif de données sensibles, notamment un code d'attaque ou un outil d'exploitation
2) Renseignement métier
-
Preuve essentielle d'une exploitation frauduleuse organisée des promotions ou avantages des produits Fygo
-
Preuve essentielle d'une fuite d'informations internes ou de données d'utilisateurs Fygo
-
Preuve essentielle d'une fraude liée aux paiements Fygo
3) Définition des niveaux de renseignement
Renseignement critique
- Menace ayant un impact majeur sur une activité principale, un système ou le réseau de l'entreprise, ou entraînant une perte financière considérable
Renseignement élevé
- Menace ayant un impact important sur une activité principale, un système ou le réseau de l'entreprise, ou entraînant une perte financière importante
Renseignement moyen
- Menace ayant un impact modéré sur une activité principale, un système ou le réseau de l'entreprise, ou entraînant une perte financière modérée
Renseignement faible
- Menace ayant un impact mineur sur une activité, un système ou le réseau de l'entreprise
Renseignement valide
Pour garantir la valeur du renseignement et l'équité du programme, les conditions suivantes doivent être remplies :
-
Le contenu est authentique et vérifiable
-
Il n'a pas été largement divulgué publiquement
-
Il n'est pas déjà connu de l'équipe de sécurité Fygo grâce aux systèmes actuels de surveillance ou de télémétrie
-
Il présente un impact de sécurité potentiel sur les produits, services ou utilisateurs Fygo
Lorsque ces conditions sont remplies, l'équipe de sécurité Fygo évalue le renseignement et peut attribuer une récompense en fonction de sa valeur, de sa portée et de son caractère exploitable.
Renseignement non valide
- Un renseignement non valide est incorrect, dénué de sens ou impossible à examiner avec les informations fournies, par exemple :
-
Informations inventées, fausses ou créées artificiellement
-
Numéro de groupe QQ, site ou publicité d'une activité criminelle présumée liée à la manipulation de trafic ou à l'abus de parrainage, sans preuve détaillée
-
Activité frauduleuse d'un seul utilisateur ou d'un petit nombre d'utilisateurs résultant d'un problème sans rapport avec une règle métier
-
Renseignement déjà découvert ou devenu obsolète
-
Absence ou manque de clarté de la description du chemin et de la méthode d'attaque, ou incohérence logique
-
Pour une fuite de données, fournissez au moins 20 échantillons valides contenant des champs d'identité traçables, tels qu'un numéro de commande, un numéro de téléphone ou un numéro d'identité. Si vous avez découvert une vente de données, fournissez les coordonnées du vendeur, l'intégralité de la conversation et le mode de paiement. Dans le cas contraire, le renseignement est exclu
-
4) Dispositions particulières
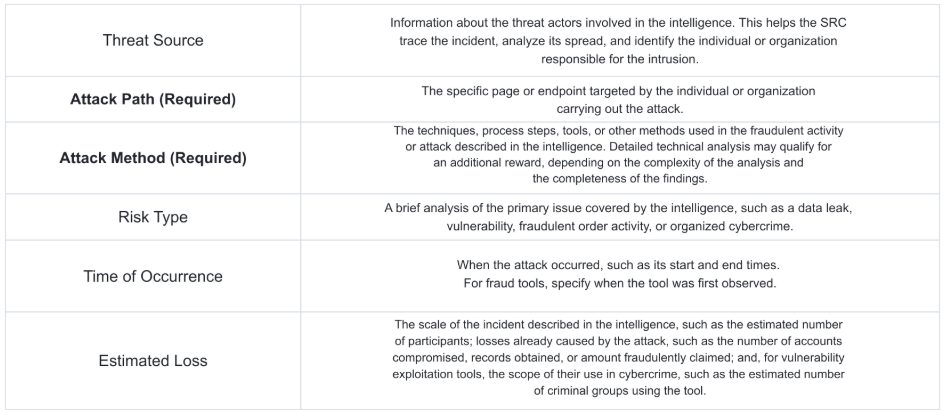
L'exhaustivité est un critère essentiel de notation. Un renseignement doit contenir les preuves importantes correspondant au scénario : origine de la menace, chemin d'attaque, méthode, type de risque, date et estimation des pertes. Consultez le modèle de rapport pour plus d'informations.
4. Niveaux et récompenses
-
L'équipe de sécurité Fygo détermine le niveau final et le montant de la récompense après une évaluation globale
-
Une même vulnérabilité récompense uniquement le premier rapporteur valide
-
Un rapport de grande qualité, une analyse approfondie ou une proposition de correction peut recevoir une récompense supplémentaire
5. Traitement des rapports de sécurité générés par l'IA
À mesure que les grands modèles progressent, l'utilisation d'outils d'IA pour assister ou automatiser la recherche de vulnérabilités devient une tendance importante. Nous avons récemment reçu des rapports de grande qualité portant sur des vulnérabilités découvertes avec l'aide de l'IA. Nous recevons toutefois aussi de nombreux rapports non valides qui n'ont fait l'objet d'aucune vérification humaine, voire des faux positifs résultant d'une hallucination de l'IA.
Afin d'affecter raisonnablement nos ressources d'examen limitées, de permettre à l'équipe Fygo de se concentrer sur les vulnérabilités réelles et de préserver un environnement communautaire sain, nous précisons les critères applicables aux rapports produits avec l'aide de l'IA :
Utilisation de l'IA encouragée : Fygo encourage les chercheurs à utiliser des outils d'IA pour assister ou automatiser leurs recherches, améliorer l'efficacité de la découverte et identifier davantage de risques potentiels.
Vérification humaine obligatoire : pour tout rapport issu d'une recherche assistée ou automatisée par l'IA, une vérification humaine doit impérativement être effectuée avant la soumission. Évaluez et reproduisez vous-même le problème et ses conséquences, puis fournissez les résultats détaillés de cette vérification, notamment :
-
Description de l'impact
-
Étapes de reproduction détaillées
-
Preuve de concept (PoC) complète
-
Captures des étapes et résultats essentiels
-
Enregistrement vidéo si nécessaire
Traitement des rapports non valides : un rapport directement généré par l'IA, non reproduit par une personne ou dépourvu de captures prouvant une vérification valide est rejeté directement par le Centre de réponse de sécurité Fygo, sans explication.
Traitement des infractions répétées : après plus de trois rapports générés par l'IA et soumis sans vérification humaine, le Centre de réponse de sécurité Fygo avertit le chercheur. Après plus de cinq rapports de ce type, le Centre se réserve le droit de l'exclure du programme de récompense de sécurité Fygo.
Nous savons que l'IA transforme profondément les méthodes et l'efficacité de la recherche en sécurité. Néanmoins, un rapport de grande qualité nécessite encore le jugement et le sens des responsabilités d'une personne. Nous demandons aux chercheurs de profiter des progrès techniques tout en respectant une éthique rigoureuse et des exigences de qualité, afin de préserver une plateforme professionnelle, efficace et durable de divulgation et d'échange.
4. Sécurité des applications tierces
Certaines applications de l'écosystème Fygo sont proposées par des développeurs tiers. En principe, leur développeur assume la responsabilité du code et de sa maintenance de sécurité.
Afin d'améliorer continuellement la sécurité de l'écosystème, nous renforcerons les mécanismes d'examen et les règles de publication des applications tierces, notamment :
-
Examen de sécurité élémentaire avant publication
-
Normalisation de la déclaration des autorisations
-
Mécanisme d'avertissement sur les comportements à risque
-
Amélioration du processus coordonné de réponse aux vulnérabilités
Principes de traitement des vulnérabilités d'applications tierces
-
En principe, Fygo ne verse aucune récompense en espèces pour une vulnérabilité propre à une application tierce.
-
Nous invitons néanmoins les chercheurs à signaler les vulnérabilités des applications tierces.
-
Si un risque est confirmé, nous pouvons prendre les mesures suivantes selon la situation :
-
Retrait temporaire de l'application ou limitation de son téléchargement
-
Publication d'un avis de sécurité
-
Notification au développeur afin qu'il corrige le problème
-
Récompenses et assistance
Pour une vulnérabilité confirmée d'une application tierce :
-
Le Centre de réponse de sécurité Fygo peut aider le chercheur à entrer en contact avec le développeur ;
-
Si le développeur souhaite offrir une récompense ou des remerciements, Fygo facilite la communication et la coordination ;
-
Le développeur décide seul de l'existence et du montant d'une récompense.
Responsabilité de sécurité
Le développeur est responsable des vulnérabilités de son application. Fygo n'assume aucune responsabilité directe pour les défauts du code tiers, mais le Centre de réponse de sécurité Fygo remplira activement ses obligations de gestion de la sécurité et de maîtrise des risques.
5. Droit d'interprétation final
Le niveau de la vulnérabilité et le montant final de la récompense sont évalués en fonction de sa portée réelle, de son exploitabilité, de l'impact sur la configuration par défaut, de la possibilité d'une exploitation à grande échelle et de la qualité du rapport.
Le Centre de réponse de sécurité Fygo se réserve le droit d'interprétation final du programme.