
Normas de gestión de informes de vulnerabilidades de seguridad
Versión: V0.0.3
Estas reglas entran en vigor el 22 de julio de 2026 y sustituyen a todas las versiones anteriores.
El Centro de Respuesta de Seguridad de Fygo podrá revisarlas según evolucione la actividad y cambie la normativa. Las versiones revisadas se publicarán en este documento, se anunciarán en el foro y entrarán en vigor en la fecha de publicación. Los informes ya enviados y que sigan en revisión se evaluarán y recompensarán según la versión vigente en la fecha de envío.
El Centro de Respuesta de Seguridad de Fygo se reserva el derecho de interpretación final de estas reglas.
1. Ámbito
Este programa incluye:
-
Versiones estables oficiales de FygoOS
-
Dominios y servicios propiedad de Fygo
-
Aplicaciones oficiales y endpoints de API
Este programa no incluye:
-
Versiones antiguas que ya no reciben mantenimiento
-
Complementos o componentes de terceros
-
Firmware modificado no oficial
-
Servicios de terceros que Fygo no controla
-
Otros servicios de aplicaciones ejecutados en entornos privados desplegados por los usuarios
2. Criterios de recompensa y gravedad
Proceso de revisión
Las recompensas del Centro de Respuesta de Seguridad de Fygo se componen actualmente de una recompensa por la calidad del informe y otra por la vulnerabilidad o inteligencia. El programa seguirá evolucionando según las prácticas del sector y las necesidades de los usuarios. Las recompensas ordinarias se pagan en efectivo.
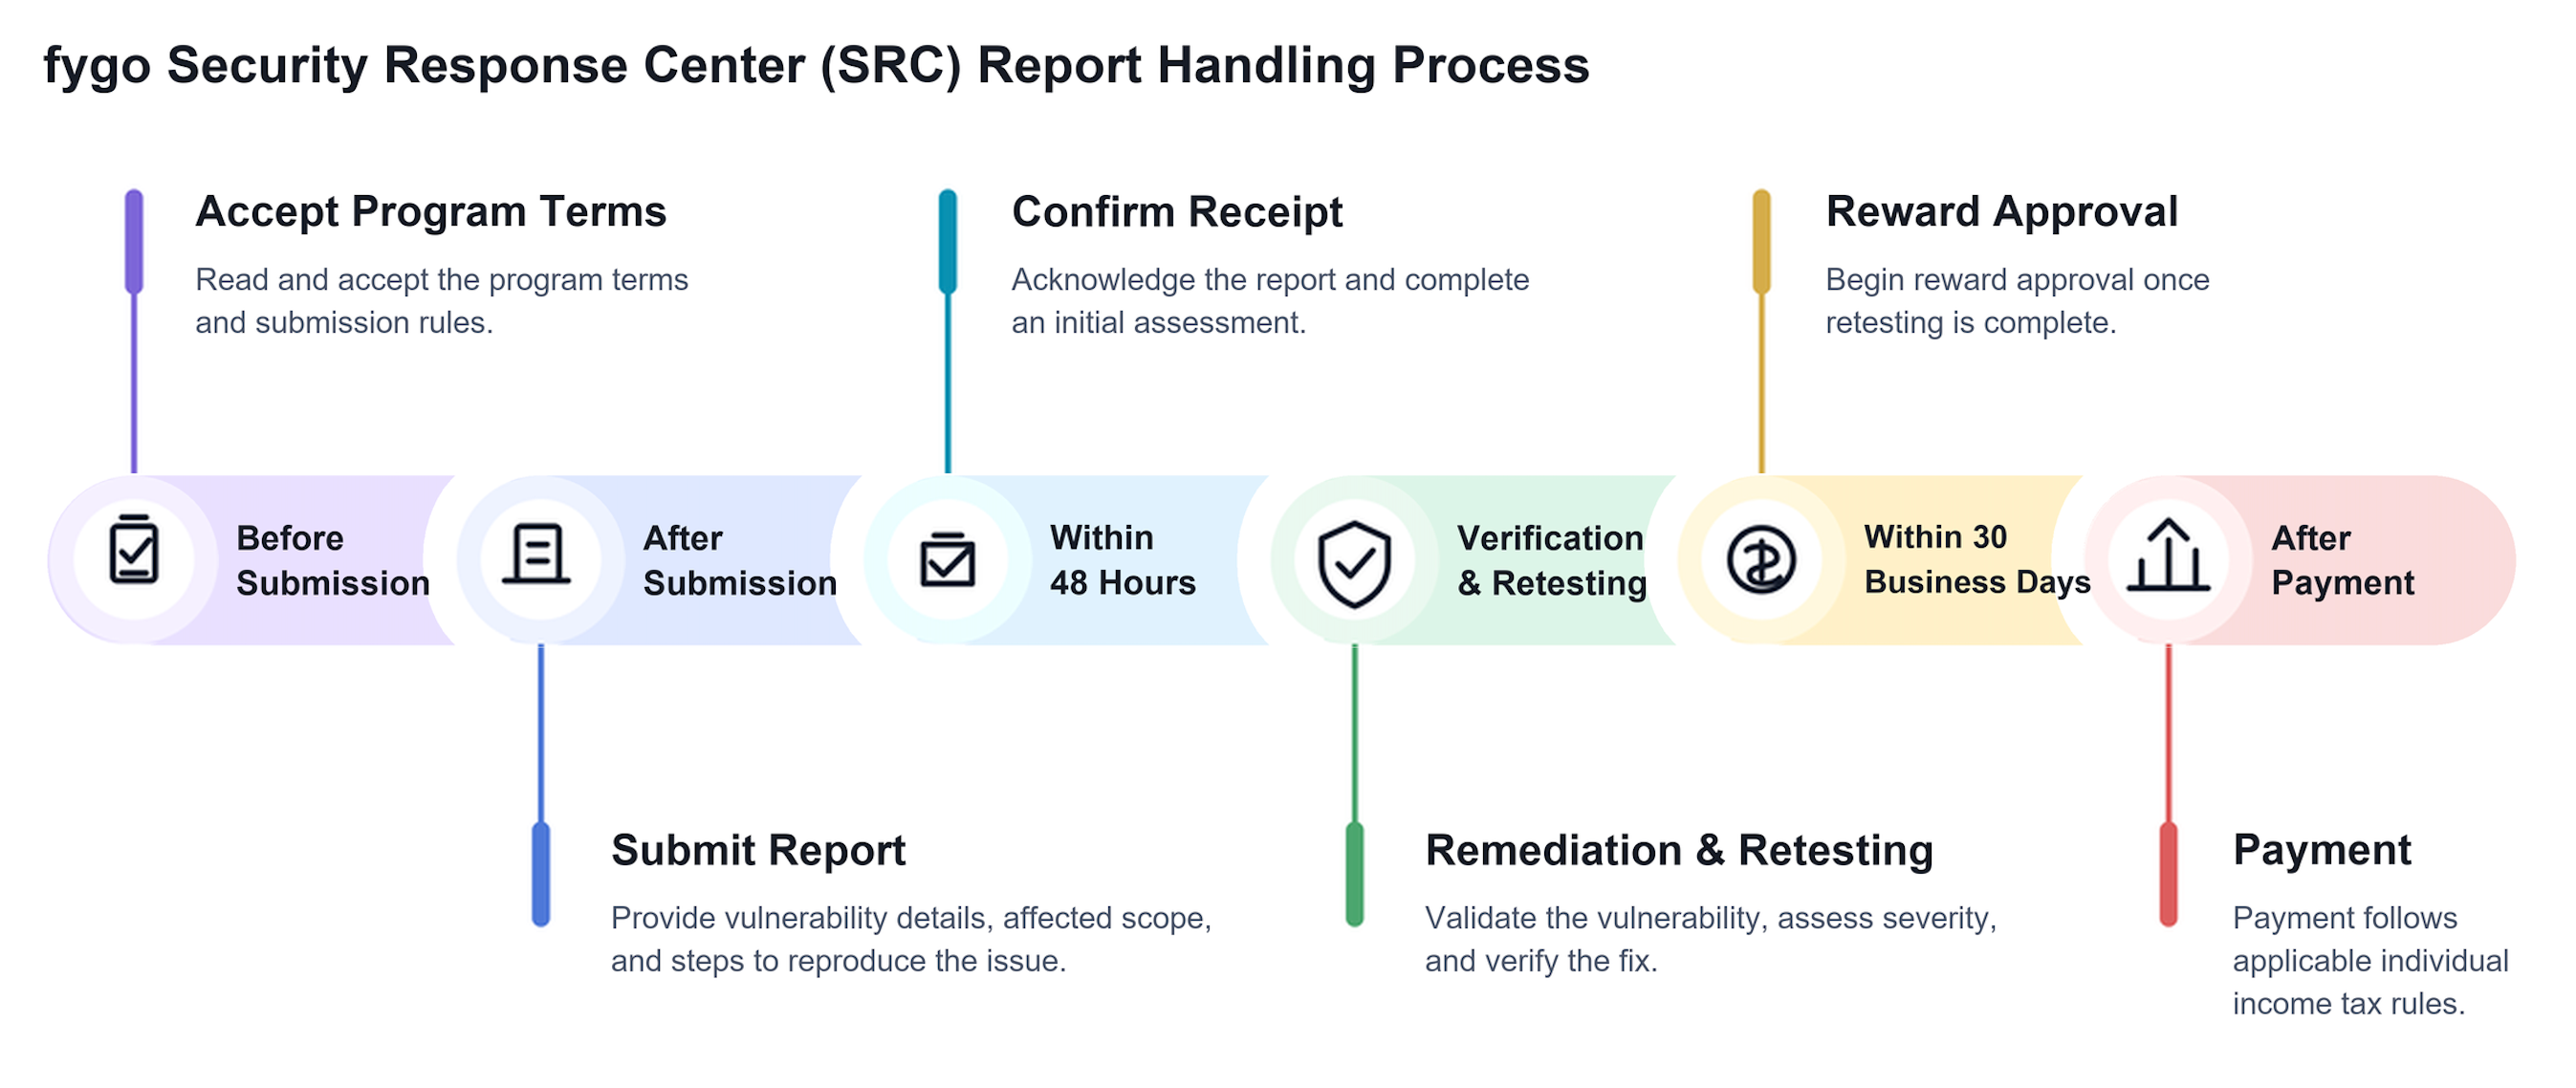
Reglas de recompensa de los informes de seguridad
El equipo de seguridad de Fygo determina el nivel final y el importe mediante una evaluación conjunta. Las vulnerabilidades divulgadas públicamente se degradarán o quedarán excluidas.
La gravedad se divide en cuatro niveles: Crítico, Alto, Medio y Bajo.
Referencia de recompensas por vulnerabilidad o inteligencia:
| Ámbito | Crítico | Alto | Medio | Bajo |
|---|---|---|---|---|
| Sistema operativo FygoOS | $1,500-$4,500 | $350-$1,500 | $75-$350 | 0-$75 |
| Aplicaciones de Fygo, FygoConnect y otros | $1,500-$3,000 | $300-$1,500 | $75-$300 | 0-$75 |
| Foro de Fygo y otros servicios web | $300-$750 | $120-$300 | $45-$120 | 0-$45 |
Recompensa máxima por ámbito
Sistema operativo: FygoOS, recompensa máxima de $4,500.
Software y servicios en la nube: aplicaciones de Fygo, FygoConnect y otros, recompensa máxima de $3,000.
Servicios web: Foro de Fygo y otros, recompensa máxima de $750.
3. Criterios de evaluación de vulnerabilidades e inteligencia
1. Requisitos de preparación del informe
Un informe completo y claro es esencial para recibir una recompensa. Nos ayuda a localizar el problema y completar la revisión con rapidez. El nivel de detalle influye en la puntuación final. Por ello, cada informe debe incluir el Título de la vulnerabilidad, la Descripción de la vulnerabilidad y los Pasos de reproducción. Los informes que omitan esta información quedarán excluidos. Consulta la Plantilla de informe de vulnerabilidad.
-
Los informes excepcionalmente bien estructurados, claros y detallados, o que demuestren un enfoque de explotación original, podrán recibir una recompensa adicional. Nos reservamos el derecho de interpretación final de estas recompensas.
-
Un informe debe incluir:
-
Título de la vulnerabilidad: nombre, dominio afectado, tipo y otra información relevante
-
Descripción de la vulnerabilidad: punto de entrada, URL, parámetros, versión de la aplicación y otros datos relevantes
-
Pasos de reproducción: instrucciones paso a paso que demuestren el impacto y el daño potencial. Se requieren capturas y explicaciones escritas de todos los pasos clave. Consulta la plantilla para conocer los requisitos detallados
-
Corrección: recomendaciones aplicables, como cambios de código o medidas de protección
-
2. Definiciones detalladas de gravedad
1) Vulnerabilidades críticas
Problemas que, con la configuración predeterminada, pueden provocar la pérdida total del control de un dispositivo, sistema, instancia de servicio o componente principal, incluidos, entre otros:
-
Obtener sin autorización los máximos privilegios del sistema
-
Ejecutar código arbitrario sin autorización
-
Tomar el control remoto de un dispositivo o instancia de servicio
-
Omitir la autenticación y obtener acceso sin control a privilegios principales
-
Obtener datos confidenciales principales de un dispositivo, sistema o ámbito definido
Requisitos
-
Se puede reproducir de forma fiable
-
No requiere ingeniería social
-
No depende de configuraciones no oficiales ni de despliegues inusuales
2) Vulnerabilidades de gravedad alta
Problemas que tienen un impacto importante en la seguridad del sistema, los datos o el modelo de permisos, pero que no provocan una pérdida total del control, incluidos, entre otros:
-
Elevación de privilegios
-
Acceso no autorizado a datos confidenciales
-
Fallos del control de acceso en funciones principales
-
Problemas que pueden comprometer varias cuentas de usuario
3) Vulnerabilidades de gravedad media
Problemas que pueden afectar al sistema o a los datos bajo determinadas condiciones, pero son difíciles de explotar o tienen un alcance limitado, incluidos, entre otros:
-
Defectos limitados en el control de permisos
-
Divulgación de información bajo condiciones restringidas
-
Defectos de control de acceso que dependen de entornos específicos
-
Problemas de seguridad que requieren condiciones previas específicas
-
Elevación de privilegios bajo condiciones restringidas
Notas
- El problema puede afectar a datos o permisos, pero presenta requisitos previos de explotación importantes
4) Vulnerabilidades de gravedad baja
Problemas con un impacto limitado y controlable, incluidos, entre otros:
-
Divulgación de información poco sensible
-
Problemas lógicos sin impacto directo en la seguridad de los datos
-
Defectos sin valor práctico de explotación
Notas
-
No afecta a privilegios principales ni a datos confidenciales
-
No afecta al control del sistema
5) Informes excluidos
-
Vulnerabilidades no relacionadas con la actividad de Fygo
-
Vulnerabilidades de productos de terceros que Fygo no desarrolla ni opera
-
Informes con información insuficiente
-
Vulnerabilidades ya conocidas internamente
-
Vulnerabilidades divulgadas ampliamente por canales públicos
6) Factores de degradación
-
El problema solo existe con una configuración no predeterminada
-
Requiere autenticación
-
No se puede reproducir de forma fiable
-
La explotación requiere interacción del usuario
-
El alcance es muy limitado
-
No tiene impacto empresarial real
-
Parte de la ruta de explotación duplica otra vulnerabilidad
-
La explotación requiere condiciones estrictas
7) Notas especiales
-
Vigencia de la vulnerabilidad
-
Si varias personas envían la misma vulnerabilidad, el Centro recompensará a quien haya enviado primero un informe detallado, auténtico y válido. Los demás se tratarán como duplicados y quedarán excluidos
-
Si solicitas voluntariamente que se ignore un informe y lo vuelves a enviar, otra persona puede comunicar la misma vulnerabilidad antes. Asumes el riesgo de que se considere duplicado
-
-
Combinación de informes:
-
Varias vulnerabilidades que proceden del mismo defecto o que se corregirían al solucionar un único problema
-
Varias vulnerabilidades que no proceden del mismo defecto, pero son del mismo tipo dentro del mismo sistema o utilizan métodos de explotación similares
-
Las operaciones no autorizadas de creación, lectura, actualización o eliminación en una misma función deben agruparse en un único informe y se aceptarán como una vulnerabilidad
-
Varias vulnerabilidades que deban explotarse en secuencia se puntuarán según el impacto máximo alcanzable mediante su explotación conjunta
-
3. Definiciones detalladas de gravedad de la inteligencia
1) Inteligencia de seguridad
-
Información sobre ataques dirigidos a FygoOS o servicios relacionados
-
Explotación de vulnerabilidades observada en entornos reales
-
Información sobre escaneos maliciosos, herramientas de explotación o scripts de ataque
-
Malware o muestras de ataque dirigidos a dispositivos NAS
-
Tendencias de ataque que puedan afectar a la seguridad de los usuarios de Fygo
-
Indicadores clave de compromiso de un servidor afectado
-
Pruebas clave de la descarga de una base de datos principal, como el nombre o los archivos de la base de datos
-
Pruebas clave de explotación de lógica de pagos o de elusión de procesos empresariales
-
Enlaces de origen, muestras de paquetes u otras pruebas clave de propagación de gusanos, secuestro de tráfico y actividades similares
-
Pruebas clave del robo masivo de datos confidenciales de usuarios, como código de ataque o herramientas de explotación
2) Inteligencia empresarial
-
Pruebas clave del abuso organizado de promociones o ventajas de productos de Fygo
-
Pruebas clave de divulgación de información interna de Fygo o datos de usuarios
-
Pruebas clave de fraude de pagos relacionado con Fygo
3) Definiciones de gravedad de la inteligencia
Inteligencia crítica
- Amenazas con un impacto grave en las operaciones principales, los sistemas o la red corporativa, o con grandes pérdidas económicas para la empresa
Inteligencia de gravedad alta
- Amenazas con un impacto considerable en las operaciones principales, los sistemas o la red corporativa, o con pérdidas económicas importantes para la empresa
Inteligencia de gravedad media
- Amenazas con un impacto moderado en las operaciones principales, los sistemas o la red corporativa, o con pérdidas económicas moderadas para la empresa
Inteligencia de gravedad baja
- Amenazas con un impacto leve en las operaciones, los sistemas o la red corporativa
Inteligencia válida
Para preservar el valor y la equidad del programa, la inteligencia debe cumplir estas condiciones:
-
La información es auténtica y verificable
-
No se ha divulgado ampliamente por canales públicos
-
El equipo de seguridad de Fygo no la conoce ya mediante sus sistemas de supervisión o telemetría
-
Indica un posible impacto de seguridad en productos, servicios o usuarios de Fygo
Cuando se cumplan todas las condiciones, el equipo evaluará su valor, alcance y capacidad de actuación y podrá conceder una recompensa.
Inteligencia no válida
- Se considera no válida la información errónea, carente de sentido o que no se puede investigar ni utilizar con los datos disponibles. Por ejemplo:
-
Información falsa, inventada o fabricada deliberadamente
-
Grupos QQ, sitios de manipulación de tráfico o anuncios distribuidos por grupos delictivos relacionados con manipulación o captación, cuando no se aportan pruebas detalladas
-
Manipulación de tráfico por parte de uno o pocos usuarios causada por problemas ajenos a las reglas empresariales
-
Información ya detectada o que ya no es válida
-
Información que omite la ruta o el método de ataque, o los describe de forma poco clara o ilógica
-
En filtraciones de datos, deben aportarse al menos 20 muestras válidas con campos rastreables, como números de pedido, teléfono o documento de identidad. Si se detecta una venta, incluye el contacto del vendedor, la conversación completa y el método de pago. De lo contrario, se excluirá
-
4) Notas especiales
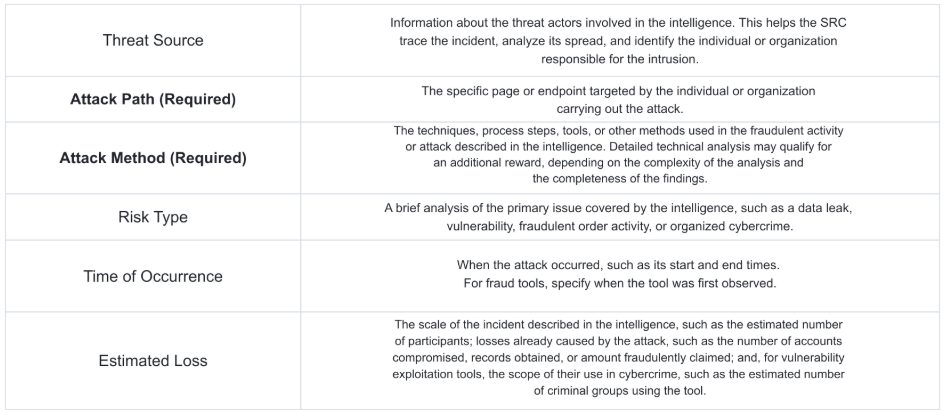
La integridad es un factor importante para puntuar la inteligencia. El informe debe incluir las pruebas clave de la situación: origen de la amenaza, ruta y método de ataque, tipo de riesgo, fecha y pérdida estimada. Consulta la plantilla para obtener más información.
4. Notas sobre niveles y recompensas
-
El equipo de seguridad de Fygo determina el nivel final y el importe mediante una evaluación conjunta
-
Solo la primera persona que envíe un informe válido sobre una vulnerabilidad podrá recibir la recompensa
-
Los informes de calidad excepcional, con análisis profundos o recomendaciones de corrección podrán recibir una recompensa adicional
5. Gestión de informes de seguridad generados con IA
A medida que aumentan las capacidades de los modelos de lenguaje, las herramientas de IA se utilizan cada vez más para ayudar o automatizar el descubrimiento de vulnerabilidades. Hemos recibido informes de alta calidad sobre problemas encontrados con ayuda de IA, pero también numerosos informes no verificados, incluidos falsos positivos causados por alucinaciones.
Para asignar adecuadamente los recursos limitados de revisión, permitir que el equipo se centre en vulnerabilidades reales y mantener una comunidad saludable, establecemos las siguientes normas para los informes descubiertos o generados con ayuda de IA:
Se fomenta el uso de IA: Fygo anima a utilizar herramientas de IA para ayudar o automatizar el descubrimiento, aumentar la eficiencia e identificar más riesgos potenciales.
Verificación humana estricta: los informes producidos mediante descubrimiento asistido o automatizado por IA deben ser verificados por una persona antes de enviarse. Debes evaluar y reproducir la validez y el impacto y aportar resultados detallados de la verificación humana, incluidos, entre otros:
-
Descripción del impacto
-
Pasos de reproducción detallados
-
Prueba de concepto (PoC) completa
-
Capturas de los pasos y resultados clave
-
Grabación de pantalla cuando sea necesaria
Gestión de informes no válidos: los informes generados directamente por IA que no se hayan reproducido manualmente o no incluyan capturas que demuestren resultados válidos se rechazarán sin explicación.
Gestión de infracciones repetidas: si una persona envía más de tres informes generados por IA sin validarlos manualmente, recibirá una advertencia. Si envía más de cinco, el Centro se reserva el derecho de bloquear su participación en el Programa de recompensas de seguridad de Fygo.
Reconocemos que la IA está cambiando profundamente la investigación de seguridad y aumentando su eficiencia. Sin embargo, los informes de alta calidad todavía requieren criterio y responsabilidad humanos. Pedimos a todos los investigadores que mantengan la ética profesional y unas normas de calidad rigurosas y que colaboren para conservar una plataforma profesional, eficiente y sostenible de divulgación y comunicación.
4. Seguridad de aplicaciones de terceros
Algunas aplicaciones del ecosistema de Fygo son proporcionadas por desarrolladores externos. En principio, la responsabilidad de su código y mantenimiento de seguridad corresponde a sus desarrolladores.
Para mejorar continuamente la seguridad del ecosistema, reforzaremos los procesos de revisión y los requisitos de publicación, incluidos, entre otros:
-
Revisiones básicas de seguridad antes de publicar
-
Declaraciones de permisos normalizadas
-
Mecanismos de advertencia sobre comportamientos de riesgo
-
Mejoras en la respuesta y coordinación de vulnerabilidades
Principios para gestionar vulnerabilidades de aplicaciones de terceros
-
En principio, Fygo no ofrece recompensas en efectivo por vulnerabilidades propias de aplicaciones de terceros.
-
Seguimos invitando a los investigadores a informarlas.
-
Si se verifica que una aplicación presenta un riesgo, podremos adoptar las siguientes medidas según corresponda:
-
Retirarla temporalmente o limitar las descargas
-
Publicar un aviso de riesgo de seguridad
-
Notificar al desarrollador para que corrija el problema
-
Recompensas y asistencia
Para vulnerabilidades confirmadas en aplicaciones de terceros:
-
El Centro puede ayudar a poner en contacto al investigador y al desarrollador;
-
Si el desarrollador desea ofrecer una recompensa o reconocimiento, Fygo ayudará a coordinar la comunicación;
-
El desarrollador decide por sí solo si ofrece una recompensa y su importe.
Responsabilidad de seguridad
La responsabilidad de las vulnerabilidades de aplicaciones de terceros corresponde a sus desarrolladores. Fygo no asume responsabilidad directa por defectos del código externo, pero cumplirá activamente las obligaciones de administración de seguridad y control de riesgos del Centro de Respuesta de Seguridad de Fygo.
5. Interpretación final
El nivel y el importe final se determinan mediante una evaluación conjunta del alcance real, la explotabilidad, el efecto con la configuración predeterminada, la posibilidad de explotación a escala y la calidad del informe.
El Centro de Respuesta de Seguridad de Fygo se reserva el derecho de interpretación final del programa.