
Regeln für die Bearbeitung von Sicherheitslückenberichten
Version: V0.0.3
Diese Regeln gelten ab dem 22. Juli 2026 und ersetzen alle früheren Versionen.
Das Fygo Security Response Center kann die Regeln entsprechend der Geschäftsentwicklung und gesetzlichen Änderungen anpassen. Neue Versionen werden in diesem Dokument veröffentlicht und im Forum angekündigt und gelten ab dem Veröffentlichungsdatum. Bereits eingereichte und noch geprüfte Berichte werden nach der zum Einreichungszeitpunkt gültigen Version bewertet und belohnt.
Das Fygo Security Response Center behält sich die endgültige Auslegung dieser Regeln vor.
1. Geltungsbereich
Das Programm gilt für:
-
Offizielle Produktivversionen von FygoOS
-
Eigene Domains und Dienste von Fygo
-
Offizielle Apps und API-Schnittstellen
Nicht enthalten:
-
Nicht mehr unterstützte historische Versionen
-
Drittanbieter-Plugins oder -Komponenten
-
Inoffiziell geänderte Firmware
-
Drittanbieterdienste, die nicht von Fygo kontrolliert werden
-
Andere App-Dienste in privaten Bereitstellungen von Benutzern
2. Belohnungs- und Einstufungskriterien
Prüfverfahren
Die Belohnung des Fygo Security Response Center setzt sich derzeit aus der Belohnung für die Berichtsqualität und der Belohnung für Sicherheitslücken beziehungsweise Informationen zusammen. Sie wird entsprechend Branchenentwicklung und Benutzerbedarf weiterentwickelt. Normale Belohnungen werden in bar ausgezahlt.
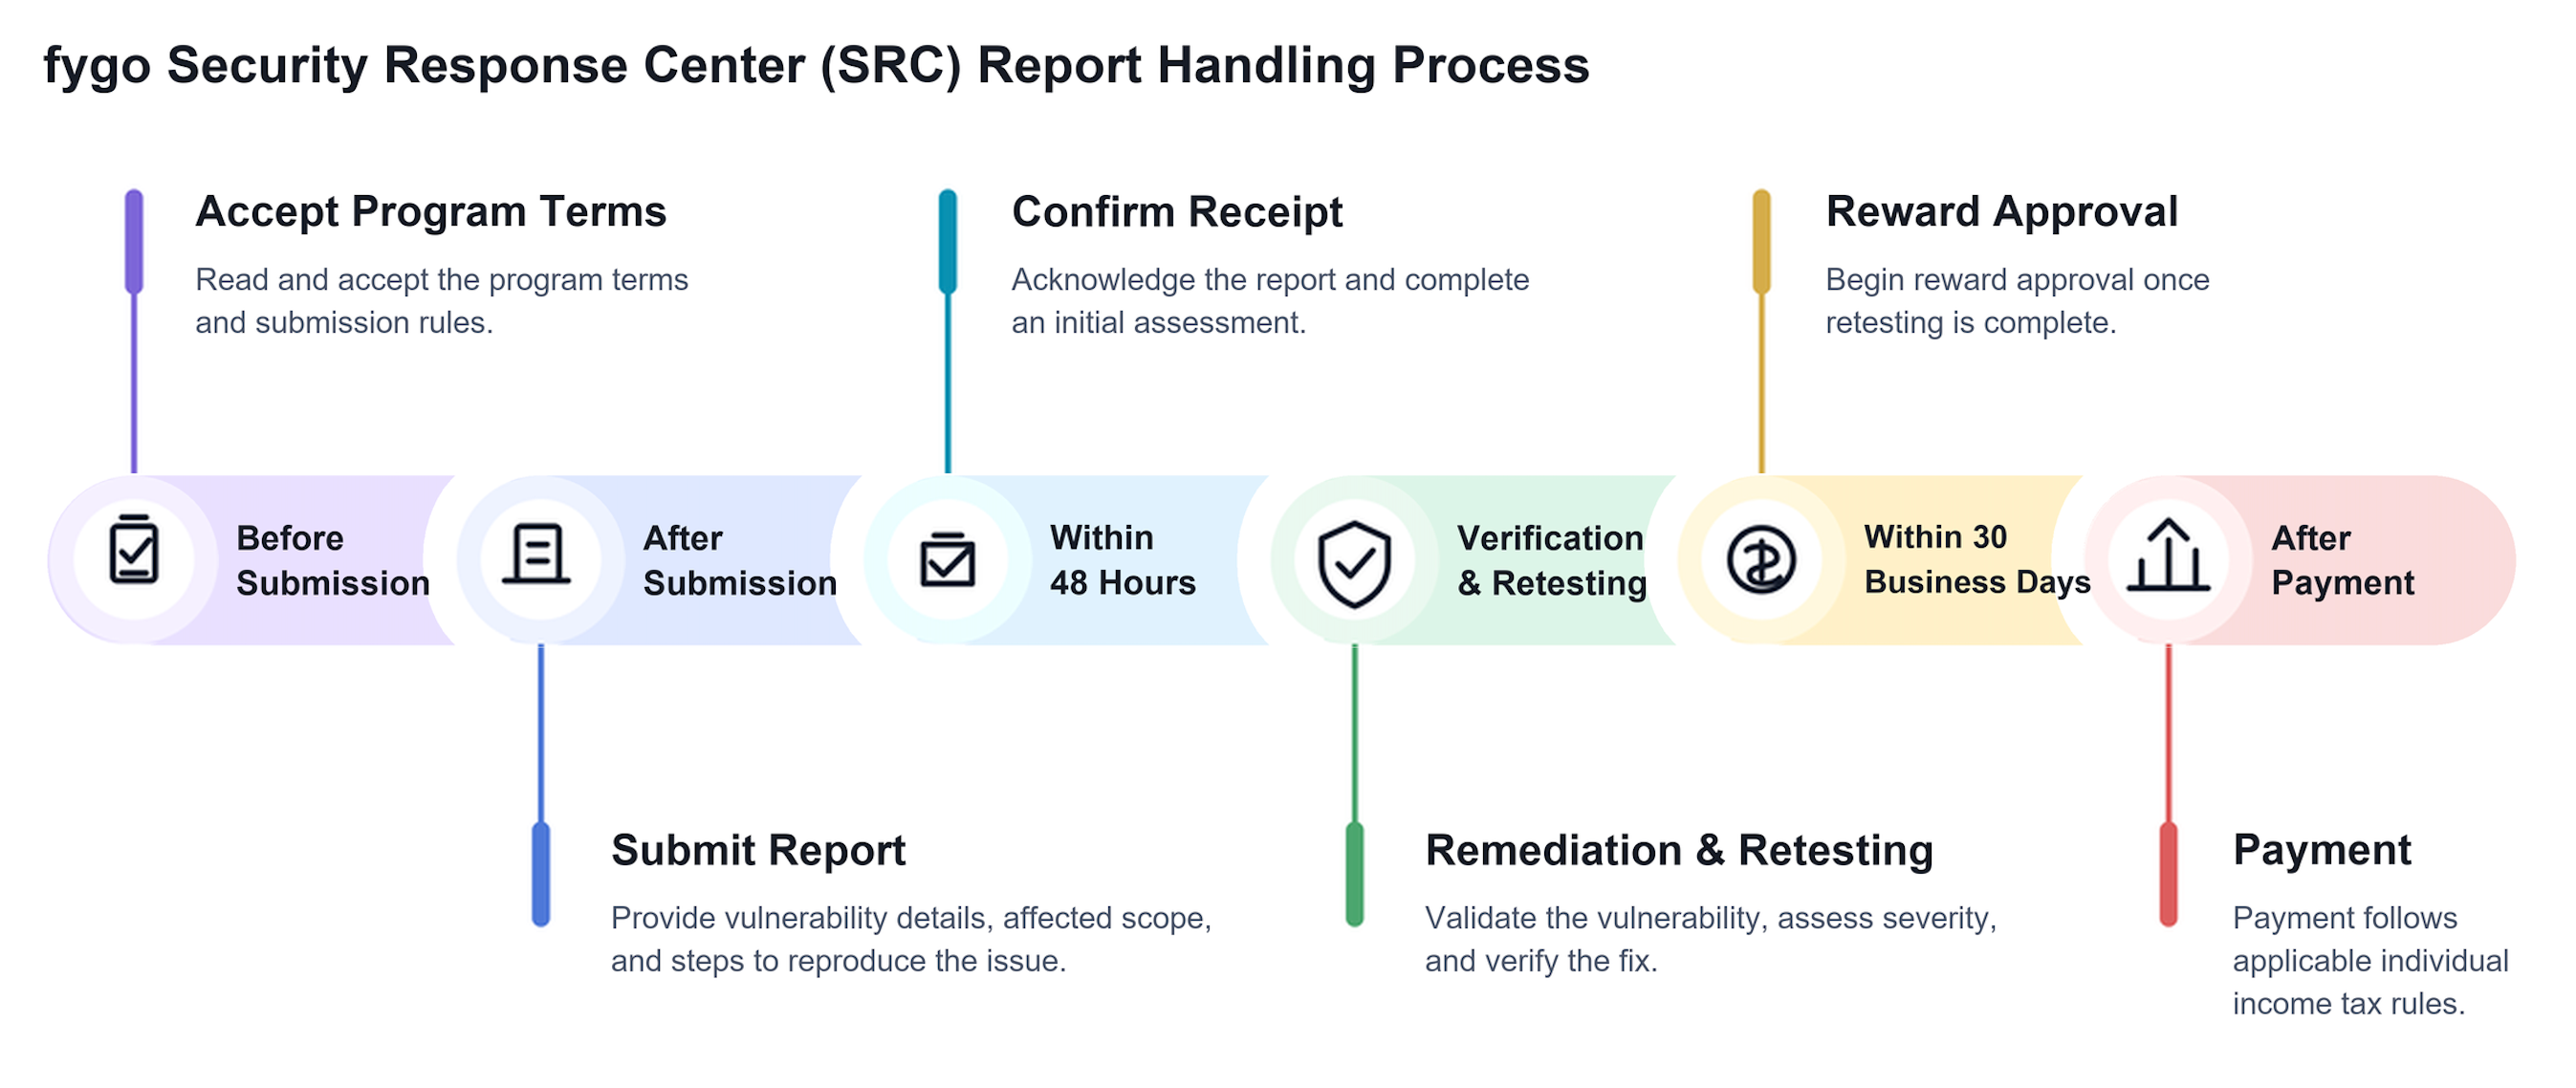
Belohnungsregeln für Sicherheitsberichte
Die endgültige Einstufung und Belohnung werden vom Fygo-Sicherheitsteam umfassend bewertet. Öffentlich offengelegte Sicherheitslücken werden herabgestuft oder von der Berücksichtigung ausgeschlossen.
Sicherheitslücken werden als Kritisch, Hoch, Mittel oder Niedrig eingestuft.
Referenz für Belohnungen:
| Produktbereich | Kritisch | Hoch | Mittel | Niedrig |
|---|---|---|---|---|
| FygoOS-Betriebssystem | $1,500-$4,500 | $350-$1,500 | $75-$350 | 0-$75 |
| Eigene Fygo-Apps, FygoConnect usw. | $1,500-$3,000 | $300-$1,500 | $75-$300 | 0-$75 |
| Webdienste wie das Fygo-Forum | $300-$750 | $120-$300 | $45-$120 | 0-$45 |
Höchstbeträge nach Produktbereich
Betriebssystem: FygoOS – höchstens $ 4,500
Software und Cloud-Dienste: eigene Fygo-Apps, FygoConnect usw. – höchstens $3,000
Webdienste: Fygo-Forum usw. – höchstens $750
3. Kriterien zur Bewertung von Sicherheitslücken und Informationen
1. Anforderungen an die Berichtserstellung
Ein vollständiger und klarer Bericht ist die Voraussetzung für eine Belohnung und erleichtert Lokalisierung und Prüfung. Der Detaillierungsgrad beeinflusst die Bewertung. Ein Bericht muss daher mindestens Titel der Sicherheitslücke, Beschreibung der Sicherheitslücke und Reproduktionsschritte enthalten; andernfalls wird er von der Berücksichtigung ausgeschlossen. Weitere Informationen finden Sie in der Vorlage für Sicherheitslückenberichte.
-
Besonders gut strukturierte, klare und detaillierte Berichte oder neuartige Ausnutzungsmethoden können eine zusätzliche Geldprämie erhalten. Wir behalten uns die endgültige Auslegung der Zusatzprämien vor.
-
Der Bericht muss enthalten:
-
Titel der Sicherheitslücke: Name, betroffene Domain, Typ und weitere Angaben
-
Beschreibung der Sicherheitslücke: Einstiegspunkt, beteiligte URL, Parameter, App-Version und weitere Angaben
-
Reproduktionsschritte: Schrittweise Reproduktion mit Darstellung der Auswirkungen und Gefahren sowie Screenshots und schriftlichen Erläuterungen aller wichtigen Schritte gemäß Berichtsvorlage
-
Behebung: Umsetzbare Empfehlungen, beispielsweise vorgeschlagene Codeänderungen oder Schutzmaßnahmen
-
2. Definitionen der Einstufungen
1) Kritische Sicherheitslücke
Ein Sicherheitsproblem, das bei Standardkonfiguration zum vollständigen Kontrollverlust über Gerät, System, Dienstinstanz oder Kernkomponente führen kann, darunter:
-
Nicht autorisierter Erwerb der höchsten Systemberechtigung
-
Nicht autorisierte Ausführung beliebigen Codes
-
Remote-Übernahme eines Geräts oder einer Dienstinstanz
-
Umgehung der Authentifizierung mit Kontrollverlust über Kernberechtigungen
-
Zugriff auf zentrale sensible Daten auf Geräte- oder Systemebene beziehungsweise im begrenzten Zielbereich
Anforderungen
-
Stabil reproduzierbar
-
Kein Social Engineering erforderlich
-
Keine Abhängigkeit von inoffiziellen Einstellungen oder ungewöhnlicher Bereitstellung
2) Sicherheitslücke mit hohem Risiko
Ein Problem mit erheblichen Auswirkungen auf System-, Daten- oder Berechtigungssicherheit, das keinen vollständigen Kontrollverlust verursacht, darunter:
-
Rechteausweitung
-
Nicht autorisierter Zugriff auf sensible Daten
-
Versagen der Zugriffskontrolle einer Kernfunktion
-
Gefährdung mehrerer Benutzerkonten
3) Sicherheitslücke mit mittlerem Risiko
Ein Problem, das unter bestimmten Bedingungen System- oder Datensicherheit beeinträchtigen kann, aber schwer auszunutzen ist oder nur einen begrenzten Umfang hat, darunter:
-
Begrenzter Fehler in der Berechtigungssteuerung
-
Nur unter Bedingungen mögliche Offenlegung von Informationen
-
Umgebungsabhängiger Fehler der Zugriffskontrolle
-
Sicherheitsproblem mit besonderen Voraussetzungen
-
Nur unter Bedingungen mögliche Rechteausweitung
Erläuterung
- Benutzerdaten oder Berechtigungen können betroffen sein, es bestehen jedoch deutliche Voraussetzungen.
4) Sicherheitslücke mit niedrigem Risiko
Ein Problem mit geringen und kontrollierbaren Auswirkungen auf die Systemsicherheit, darunter:
-
Offenlegung wenig sensibler Informationen
-
Logikproblem ohne direkte Auswirkung auf die Datensicherheit
-
Sicherheitsfehler ohne praktischen Ausnutzungswert
Erläuterung
-
Keine Kernberechtigungen oder sensiblen Daten betroffen
-
Keine Auswirkung auf die Systemkontrolle
5) Ignoriert
-
Sicherheitslücke ohne Bezug zum Geschäft von Fygo
-
Sicherheitslücken in Drittanbieterprodukten, die nicht von Fygo entwickelt oder betrieben werden
-
Zu knapp verfasster Bericht
-
Intern bereits bekannt
-
Über öffentliche Kanäle bereits breit offengelegt
6) Herabgestuft
-
Nicht bei Standardkonfiguration
-
Sicherheitslücke nach der Anmeldung
-
Nicht stabil reproduzierbar
-
Interaktion zur Ausnutzung erforderlich
-
Sehr begrenzter Umfang
-
Keine praktische Auswirkung auf den Dienst
-
Teilweise Überschneidung mit der Ausnutzung einer anderen Sicherheitslücke
-
Sehr anspruchsvolle Ausnutzungsbedingungen
7) Besondere Hinweise
-
Zeitliche Priorität
-
Wenn mehrere White-Hat-Forschende dieselbe Sicherheitslücke melden, erhält die zuerst eingereichte detaillierte, echte und gültige Meldung die Belohnung. Weitere Berichte werden als Duplikate ignoriert.
-
Wenn ein White-Hat-Forscher freiwillig um das Ignorieren und eine erneute Einreichung bittet, kann die Sicherheitslücke vor der neuen Einreichung von einer anderen Person gemeldet werden. Das Duplikatsrisiko trägt der Forschende.
-
-
Zusammenfassung von Berichten:
-
Mehrere Sicherheitslücken mit derselben Ursache oder Sicherheitslücken, die durch dieselbe Korrektur gemeinsam behoben werden
-
Mehrere Sicherheitslücken mit unterschiedlicher Ursache, aber demselben Typ oder ähnlicher Ausnutzungsmethode im selben System
-
Unbefugtes Hinzufügen, Löschen, Ändern und Abfragen in derselben Funktion muss in einem Bericht zusammengefasst werden und wird als eine Sicherheitslücke behandelt.
-
Mehrere Sicherheitslücken mit einer Ausnutzungsreihenfolge werden anhand der größten gemeinsam erreichbaren Auswirkung bewertet.
-
3. Definitionen für Informationen
1) Sicherheitsinformationen
-
Informationen zu Angriffen gegen FygoOS oder zugehörige Dienste
-
In realen Umgebungen beobachtete Ausnutzung von Sicherheitslücken
-
Informationen zu bösartigen Scans, Exploit-Werkzeugen oder Angriffsskripten
-
Schadsoftware oder Angriffsmuster gegen NAS-Geräte
-
Potenzielle Angriffstrends mit Auswirkung auf Fygo-Benutzer
-
Kompromittierte Server mit wichtigen Indikatoren zum Angriffsverhalten
-
Heruntergeladene Kerngeschäftsdatenbanken mit wichtigen Hinweisen wie Datenbankname oder Datei
-
Wichtige Hinweise zu ausgenutzten Fehlern in Zahlungslogik oder zur Umgehung von Geschäftsprozessen
-
Wichtige Hinweise zu Wurmverbreitung oder Traffic-Hijacking einschließlich Quelllink oder Netzwerkpaketbeispielen
-
Umfangreicher Diebstahl sensibler Benutzerdaten mit wichtigen Hinweisen wie Angriffscode oder Exploit-Werkzeug
2) Geschäftsinformationen
-
Wichtige Hinweise auf organisierte missbräuchliche Nutzung von Fygo-Produkten zur Erschleichung von Vorteilen
-
Wichtige Hinweise auf die Offenlegung interner Fygo-Informationen oder Benutzerdaten
-
Wichtige Hinweise auf Betrug bei Fygo-Zahlungen
3) Einstufung von Informationen
Kritische Informationen
- Bedrohungsinformationen mit erheblichen Auswirkungen auf Kerngeschäft, Systeme oder Büronetzwerk beziehungsweise mit hohem finanziellem Schaden
Informationen mit hohem Risiko
- Bedrohungsinformationen mit großen Auswirkungen auf Kerngeschäft, Systeme oder Büronetzwerk beziehungsweise mit großem finanziellem Schaden
Informationen mit mittlerem Risiko
- Bedrohungsinformationen mit bestimmten Auswirkungen auf Kerngeschäft, Systeme oder Büronetzwerk beziehungsweise mit bestimmtem finanziellem Schaden
Informationen mit niedrigem Risiko
- Bedrohungsinformationen mit geringen Auswirkungen auf Geschäft, Systeme oder Büronetzwerk
Gültige Informationen
Für Wert und Fairness müssen Bedrohungsinformationen folgende Bedingungen erfüllen:
-
Inhalt ist wahr und überprüfbar
-
Inhalt wurde nicht bereits breit öffentlich offengelegt
-
Inhalt war dem Fygo-Sicherheitsteam noch nicht durch vorhandene Überwachungs- oder Telemetriesysteme bekannt
-
Inhalt hat potenzielle Sicherheitsauswirkungen auf Fygo-Produkte, -Dienste oder -Benutzer
Wenn alle Bedingungen erfüllt sind, bewertet das Fygo-Sicherheitsteam Wert, Umfang und Umsetzbarkeit und kann eine angemessene Belohnung gewähren.
Ungültige Informationen
- Ungültig sind falsche, bedeutungslose oder mit den vorhandenen Angaben nicht untersuchbare Bedrohungsinformationen, beispielsweise:
-
Erfunden oder künstlich erzeugt
-
QQ-Gruppennummern, Traffic-Sites oder Werbung aus illegalen Massenversandkanälen mit möglichem Traffic-Missbrauch, aber ohne detaillierte Nachweise
-
Traffic-Missbrauch einzelner oder weniger Benutzer aufgrund eines Problems außerhalb der Geschäftsregeln
-
Bereits entdeckte oder nicht mehr gültige Informationen
-
Fehlende oder unklare Beschreibung von Angriffspfad und -methode beziehungsweise unlogische Darstellung
-
Informationen zu einem Datenleck müssen mindestens 20 gültige Beispiele mit rückverfolgbaren Identitätsfeldern wie Bestellnummer, Mobiltelefonnummer oder Ausweisnummer enthalten. Bei Hinweisen auf Datenverkauf sind Kontaktdaten des Verkäufers, vollständige Chatprotokolle und Zahlungsart erforderlich. Andernfalls wird der Bericht ignoriert.
-
4) Besondere Hinweise
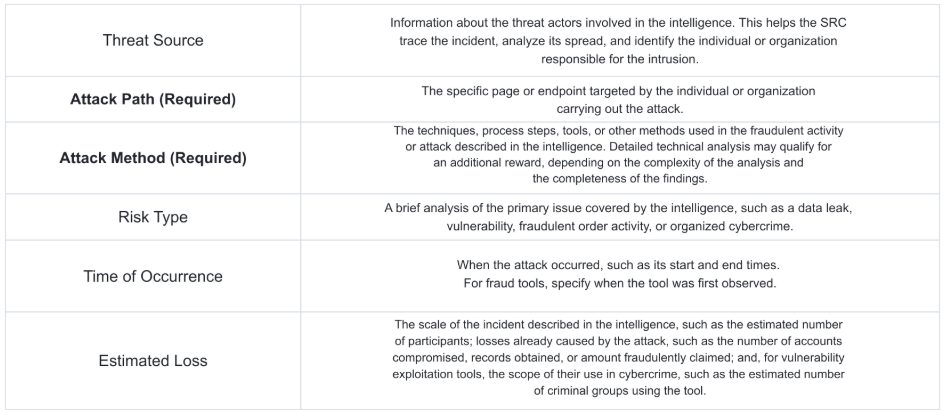
Vollständigkeit ist ein wichtiger Bewertungsfaktor. Bedrohungsinformationen müssen die zum Szenario gehörenden zentralen Hinweise enthalten: Quelle, Angriffspfad, Angriffsmethode, Risikotyp, Zeitpunkt und geschätzter Schaden. Einzelheiten finden Sie in der Berichtsvorlage.
4. Einstufung und Belohnung
-
Die endgültige Einstufung und Belohnung werden vom Fygo-Sicherheitsteam umfassend bewertet.
-
Dieselbe Sicherheitslücke wird nur für den ersten gültigen Bericht belohnt.
-
Berichte mit hoher Qualität, tiefgehender Analyse oder Korrekturvorschlägen können eine zusätzliche Belohnung erhalten.
5. Behandlung KI-generierter Sicherheitsberichte
Mit zunehmender Leistungsfähigkeit großer Modelle werden KI-Werkzeuge immer häufiger zur Unterstützung oder Automatisierung der Suche nach Sicherheitslücken eingesetzt. Wir haben hochwertige, KI-unterstützt entdeckte Berichte erhalten, zugleich aber viele nicht manuell geprüfte ungültige Berichte und durch KI-„Halluzinationen“ verursachte Falschmeldungen.
Um begrenzte Prüfressourcen auf echte Sicherheitslücken zu konzentrieren und ein gesundes Community-Ökosystem zu erhalten, gelten folgende Anforderungen für KI-unterstützt entdeckte oder erzeugte Berichte:
KI-Nutzung erwünscht: Fygo begrüßt den unterstützenden oder automatisierten Einsatz von KI-Werkzeugen, um Sicherheitslücken effizienter zu finden und potenzielle Risiken aufzudecken.
Strenge manuelle Prüfung: KI-unterstützt oder automatisiert erzeugte Berichte müssen vor der Einreichung manuell geprüft werden. Bewerten und reproduzieren Sie Echtheit und Auswirkung und dokumentieren Sie die Ergebnisse einschließlich:
-
Beschreibung der Auswirkungen
-
Detaillierte Reproduktionsschritte
-
Vollständiger POC
-
Screenshots wichtiger Schritte und Ergebnisse
-
Bei Bedarf Bildschirmaufzeichnung als Nachweis
Ungültige Berichte: Direkt von KI erzeugte Berichte ohne manuelle Reproduktion oder gültige Screenshots der Prüfung werden unmittelbar abgelehnt, ohne dass ein Ablehnungsgrund angegeben wird.
Maßnahmen bei Verstößen: Nach mehr als 3 KI-generierten Berichten ohne manuelle Prüfung durch den Berichterstatter gibt das Fygo Security Response Center eine Warnung aus. Nach mehr als 5 solchen Berichten kann die Person vom Belohnungsprogramm ausgeschlossen werden.
KI verändert Sicherheitsforschung tiefgreifend, doch hochwertige Berichte erfordern weiterhin menschliches Urteilsvermögen und Verantwortungsbewusstsein. Wir bitten alle White-Hat-Forschenden, bei der Nutzung der Technologie ethische Regeln und Qualitätsstandards einzuhalten und gemeinsam eine professionelle, effiziente und nachhaltige Plattform für Offenlegung und Austausch zu erhalten.
4. Sicherheit von Drittanbieter-Apps
Ein Teil der Apps im Fygo-Ökosystem stammt von Drittentwicklern. Die Verantwortung für Code und Sicherheitswartung liegt grundsätzlich beim jeweiligen Entwickler.
Zur kontinuierlichen Verbesserung der Ökosystemsicherheit verstärken wir Prüfung und Veröffentlichungsregeln für Drittanbieter-Apps, darunter:
-
Grundlegende Sicherheitsprüfung vor der Veröffentlichung
-
Standardisierte Berechtigungserklärungen
-
Hinweise auf riskantes Verhalten
-
Verbesserte Zusammenarbeit bei der Reaktion auf Sicherheitslücken
Grundsätze für Sicherheitslücken in Drittanbieter-Apps
-
Fygo zahlt grundsätzlich keine Geldprämie für Sicherheitslücken im Code einer Drittanbieter-App.
-
Sicherheitsforschende können solche Sicherheitslücken dennoch melden.
-
Bei bestätigtem Sicherheitsrisiko können wir abhängig vom Fall folgende Maßnahmen ergreifen:
-
App vorübergehend entfernen oder Downloads begrenzen
-
Sicherheitswarnung veröffentlichen
-
Entwickler zur Korrektur auffordern
-
Belohnung und Unterstützung
Bei bestätigten Sicherheitslücken in Drittanbieter-Apps:
-
Das Fygo Security Response Center kann den Kontakt zwischen Forschenden und App-Entwicklern herstellen;
-
wenn der Drittentwickler eine Belohnung oder Danksagung anbieten möchte, unterstützt Fygo die Abstimmung;
-
ob und in welcher Höhe eine Belohnung gezahlt wird, entscheidet der App-Entwickler.
Verantwortlichkeit
Die Verantwortung für Sicherheitslücken in Drittanbieter-Apps liegt beim Entwickler. Fygo übernimmt keine direkte Verantwortung für Fehler im Drittanbietercode, erfüllt aber aktiv die Pflichten des Fygo Security Response Center zur Sicherheitsverwaltung und Risikokontrolle.
5. Endgültige Auslegung
Einstufung und endgültige Belohnung werden anhand des tatsächlichen Umfangs, der Ausnutzbarkeit, der Auswirkungen bei Standardkonfiguration, der Skalierbarkeit und der Berichtsqualität umfassend bewertet.
Das Fygo Security Response Center behält sich die endgültige Auslegung dieses Programms vor.